




Theo dõi Báo Thanh tra trên
B.S
Thứ ba, 15/09/2026 - 15:32
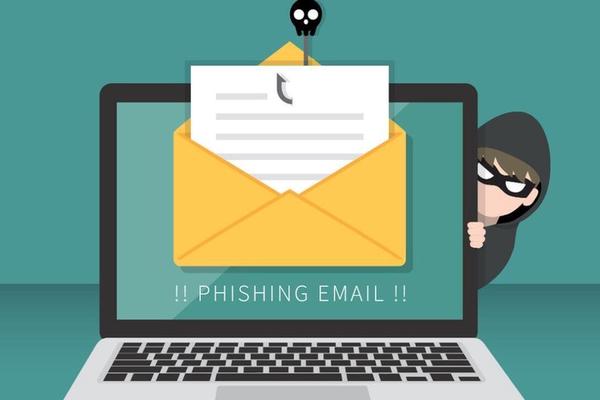
(Thanh tra) - Chỉ trong tháng 8, hệ thống an toàn thông tin Bảo hiểm xã hội (BHXH) Việt Nam đã ngăn chặn kịp thời 2.004 thư điện tử chứa mã độc, khẳng định vai trò cốt lõi của công tác giám sát, bảo vệ hạ tầng số trước các nguy cơ an ninh mạng.
Hệ thống an toàn thông tin của BHXH Việt Nam chặn hơn 2.000 email chứa mã độc chỉ trong một tháng. Ảnh: internet
Trong tiến trình đẩy mạnh chuyển đổi số quốc gia, công nghệ thông tin (CNTT) ngày càng khẳng định vai trò trụ cột trong mọi hoạt động quản lý, vận hành và cung ứng dịch vụ của BHXH Việt Nam. Phía sau sự ổn định của các dịch vụ công trực tuyến là cả một hệ thống hạ tầng kỹ thuật đồ sộ, đòi hỏi quy trình duy trì thiết bị, kiểm soát quyền truy cập và bảo đảm an toàn dữ liệu phải được thực hiện thường xuyên, liên tục.
Hệ thống công nghệ của ngành BHXH phục vụ quy mô diện rộng với hàng chục triệu người tham gia và hàng trăm nghìn đơn vị sử dụng lao động. Môi trường này bao gồm mạng lưới máy trạm phức tạp, hệ thống thư điện tử, các ứng dụng nghiệp vụ liên thông cùng khối lượng tài khoản người dùng rất lớn. Chính vì độ phủ rộng, đây cũng là mục tiêu tiềm ẩn nhiều mối đe dọa từ không gian mạng.
Báo cáo kết quả công tác tháng 8/2026 của BHXH Việt Nam cho thấy áp lực an ninh mạng trên toàn hệ thống là rất rõ nét. Qua công tác giám sát định kỳ, đơn vị đã phát hiện 36 địa chỉ IP nội bộ tại một số cơ quan BHXH địa phương có dấu hiệu kết nối đến các máy chủ điều khiển mã độc; đồng thời ghi nhận 766 máy tính bị lây nhiễm mã độc.
Đáng chú ý, hệ thống tường lửa thư điện tử đã kịp thời phát hiện và ngăn chặn 2.004 thư có chứa mã độc nguy hiểm, hơn 1,3 triệu thư điện tử nghi là thư rác. Những số liệu thực tế này chứng minh rằng môi trường số luôn tiềm ẩn rủi ro xâm nhập tinh vi. Khi các hoạt động an sinh ngày càng gắn chặt với môi trường mạng, công tác giám sát, cảnh báo sớm và xử lý sự cố phải trở thành nền nếp hằng ngày, thay vì chỉ phản ứng khi có sự cố phát sinh.
Cùng với hạ tầng mạng và thiết bị phần cứng, tài khoản người dùng được xem là mắt xích then chốt trong công tác phòng thủ an ninh mạng. Báo cáo tháng 8/2026 ghi nhận hệ thống đăng nhập một lần (SSO) có tới 40.033 lượt đăng nhập không thành công; đồng thời hệ thống thư điện tử cũng ghi nhận 14.145 lượt đăng nhập thất bại. Đáng chú ý, qua giám sát, có 2 tài khoản xuất hiện dấu hiệu bị lộ thông tin đăng nhập.
Trong một hệ thống dữ liệu liên kết sâu rộng, việc chỉ một tài khoản cán bộ bị lộ lọt mật khẩu cũng có thể trở thành "cánh cửa mở" để mã độc hay tin tặc thâm nhập sâu vào các phân vùng lưu trữ dữ liệu nhạy cảm. Do đó, việc thắt chặt cơ chế phân quyền truy cập, xác thực danh tính nhiều lớp và liên tục nâng cao nhận thức an toàn thông tin cho đội ngũ cán bộ, công chức toàn ngành là yêu cầu bức thiết.
Chuyển đổi số không đơn thuần là việc đưa thêm một quy trình thủ tục lên môi trường trực tuyến hay triển khai thêm phần mềm tiện ích. Bản chất của sự chuyển đổi bền vững đòi hỏi một nền móng công nghệ được vận hành đồng bộ: Trang thiết bị phần cứng phải được kiểm tra và thay thế khi hết vòng đời kỹ thuật; phần mềm chuyên ngành phải liên tục cập nhật các bản vá lỗi; công tác giám sát phải luôn được duy trì 24/7.
Hạ tầng kỹ thuật, thiết bị đầu cuối, quản trị người dùng và an toàn thông tin có mối liên hệ hữu cơ, gắn kết chặt chẽ với nhau. Trong thời gian tới, BHXH Việt Nam sẽ tiếp tục hoàn thiện hạ tầng số, nâng cấp thiết bị, kiểm soát chặt chẽ quyền truy cập và chủ động ứng phó từ sớm trước các nguy cơ tấn công mạng, bảo đảm an toàn dữ liệu và quyền lợi an sinh của Nhân dân trên môi trường số.
Ý kiến bình luận:
Hiện chưa có bình luận nào, hãy trở thành người đầu tiên bình luận cho bài biết này!


(Thanh tra) - Chỉ trong tháng 8, hệ thống an toàn thông tin Bảo hiểm xã hội (BHXH) Việt Nam đã ngăn chặn kịp thời 2.004 thư điện tử chứa mã độc, khẳng định vai trò cốt lõi của công tác giám sát, bảo vệ hạ tầng số trước các nguy cơ an ninh mạng.
B.S
(Thanh tra) - Mạng di động 2G khép lại sứ mệnh lịch sử; giải phóng phổ tần để chuyển sang 4G, 5G và những công nghệ di động mới.
Thành Công
Trung Hà
Hương Trà

Trần Kiên
Dương Nguyễn
Đan Quế
Đông Hà
Thành Công
B.S
B.S

Hải Hà
T.Vân
Đan Quế