Ca khúc: Tự hào người làm báo Thanh tra

Theo dõi Báo Thanh tra trên

Trình duyệt FireFox xuất hiện lỗ hổng, ai cũng có thể xâm nhập

Chủ nhật, 12/01/2020 - 08:53

Cơ quan an ninh cơ sở hạ tầng và không gian mạng Mỹ (CISA) mới đây đã cảnh báo một lỗ hổng có thể cho phép tội phạm chiếm quyền kiểm soát toàn bộ trình duyệt FireFox.

Ảnh minh họa. (Nguồn: computerworld.com)

Mozilla đã buộc phải đưa ra một bản sửa lỗi cho trình duyệt Firefox của mình sau khi một lỗ hổng nghiêm trọng trên trình duyệt được phát hiện cho phép tin tặc nhắm vào người dùng.

Cơ quan an ninh cơ sở hạ tầng và không gian mạng Mỹ (CISA) mới đây đã cảnh báo một lỗ hổng có thể cho phép tội phạm chiếm quyền kiểm soát toàn bộ trình duyệt FireFox.

Mozilla cho biết họ đã nhận được bằng chứng cho thấy tin tặc đang tích cực khai thác lỗ hổng để thực hiện "các cuộc tấn công nhắm mục tiêu" chống lại người dùng.

Mozilla ngay lập tức đã phát hành một bản cập nhật tự động để vá lỗ hổng nguy hiểm trên.

Người dùng được khuyến cáo cập nhật trình duyệt FireFox theo cách thủ công để đảm bảo được bảo vệ hoàn toàn khỏi mọi cuộc tấn công.

CISA cho biết trong một tuyên bố: "Mozilla đã phát hành bản cập nhật bảo mật để giải quyết lỗ hổng trong Firefox và Firefox ESR."

"Kẻ tấn công có thể khai thác lỗ hổng này để kiểm soát hệ thống bị ảnh hưởng." Và "lỗ hổng này đã được phát hiện trong các cuộc kiểm tra bảo mật tự nhiên." - Thông báo của Mozilla.

"Cơ quan an ninh cơ sở hạ tầng và an ninh mạng (CISA) khuyến khích người dùng và quản trị viên xem lại Tư vấn bảo mật Mozilla cho Firefox 72.0.1 và Firefox ESR 68.4.1 và áp dụng các bản cập nhật cần thiết."

Mozilla tuyên bố hãng này đã nắm được lỗ hổng "zero-day" khi công ty bảo mật Trung Quốc, Qihoo 360 thông báo cho công ty này.

Không rõ có bao nhiêu người đã bị tấn công và những gì tin tặc đã truy cập. Nhưng Mozilla đã xác nhận rằng họ "đã biết được các cuộc tấn công có chủ đích trong việc lạm dụng lỗ hổng này."

Mozilla không tiết lộ chi tiết cụ thể về cách những kẻ tấn công khai thác lỗ hổng, nhưng theo giới chuyên gia, nó được cho là một loại lỗi bộ nhớ.

Những kẻ tấn công tìm thấy một cách để đọc dữ liệu trong các vị trí bộ nhớ cần được ẩn khỏi chế độ xem.

Trong bản cập nhật FireFox mới nhất, lỗ hổng này đã được đóng lại./.

Theo Việt Đức (Vietnam+)

Ý kiến bình luận:

Ý kiến của bạn sẽ được xét duyệt khi đăng. Xin vui lòng gõ tiếng Việt có dấu.

Hiện chưa có bình luận nào, hãy trở thành người đầu tiên bình luận cho bài biết này!

Tin cùng chuyên mục

Ngân hàng Nhà nước Việt Nam làm việc với Đoàn Đại biểu cấp cao Thanh tra Nhà nước Lào

Ngân hàng Nhà nước Việt Nam làm việc với Đoàn Đại biểu cấp cao Thanh tra Nhà nước Lào

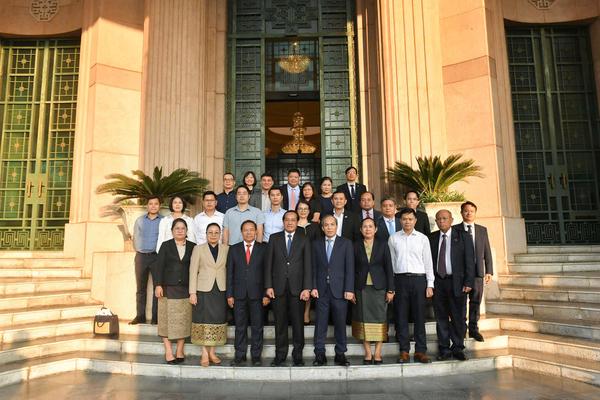
(Thanh tra) - Chiều ngày 17/11, tại trụ sở Ngân hàng Nhà nước Việt Nam (NHNN), buổi làm việc chính thức giữa Ngân hàng Nhà nước Việt Nam và Đoàn đại biểu cấp cao Thanh tra Nhà nước Lào đã diễn ra thành công tốt đẹp. Chương trình nhằm trao đổi kinh nghiệm, thắt chặt mối quan hệ hợp tác nghiệp vụ và chia sẻ mô hình tổ chức, hoạt động thanh tra ngân hàng giữa hai cơ quan.

Trí Vũ

21:47 17/11/2026
Thanh tra Chính phủ chia sẻ kinh nghiệm giáo dục liêm chính cho thế hệ trẻ tại Hội nghị ASEAN-PAC lần thứ 22

Thanh tra Chính phủ chia sẻ kinh nghiệm giáo dục liêm chính cho thế hệ trẻ tại Hội nghị ASEAN-PAC lần thứ 22

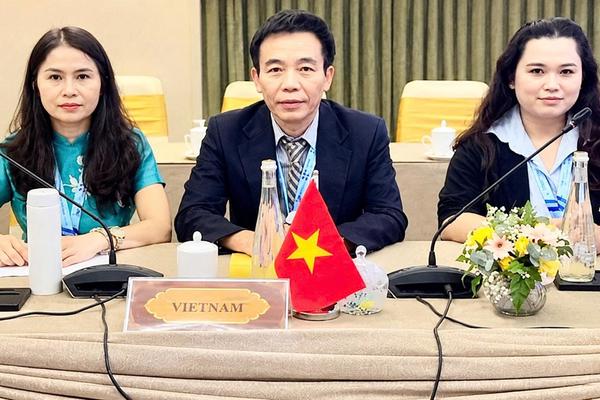
(Thanh tra) - Tại Hội nghị cấp cao Nhóm các cơ quan chống tham nhũng ASEAN (ASEAN-PAC) lần thứ 22 diễn ra tại Myanmar, Đoàn công tác Thanh tra Chính phủ Việt Nam đã chia sẻ kết quả triển khai Chương trình hành động ASEAN-PAC và kinh nghiệm thúc đẩy giáo dục liêm chính trong giới trẻ, nhấn mạnh vai trò của giáo dục trong phòng ngừa tham nhũng từ sớm.

Trí Vũ

15:05 12/11/2026

Tin mới nhất

Xem thêm