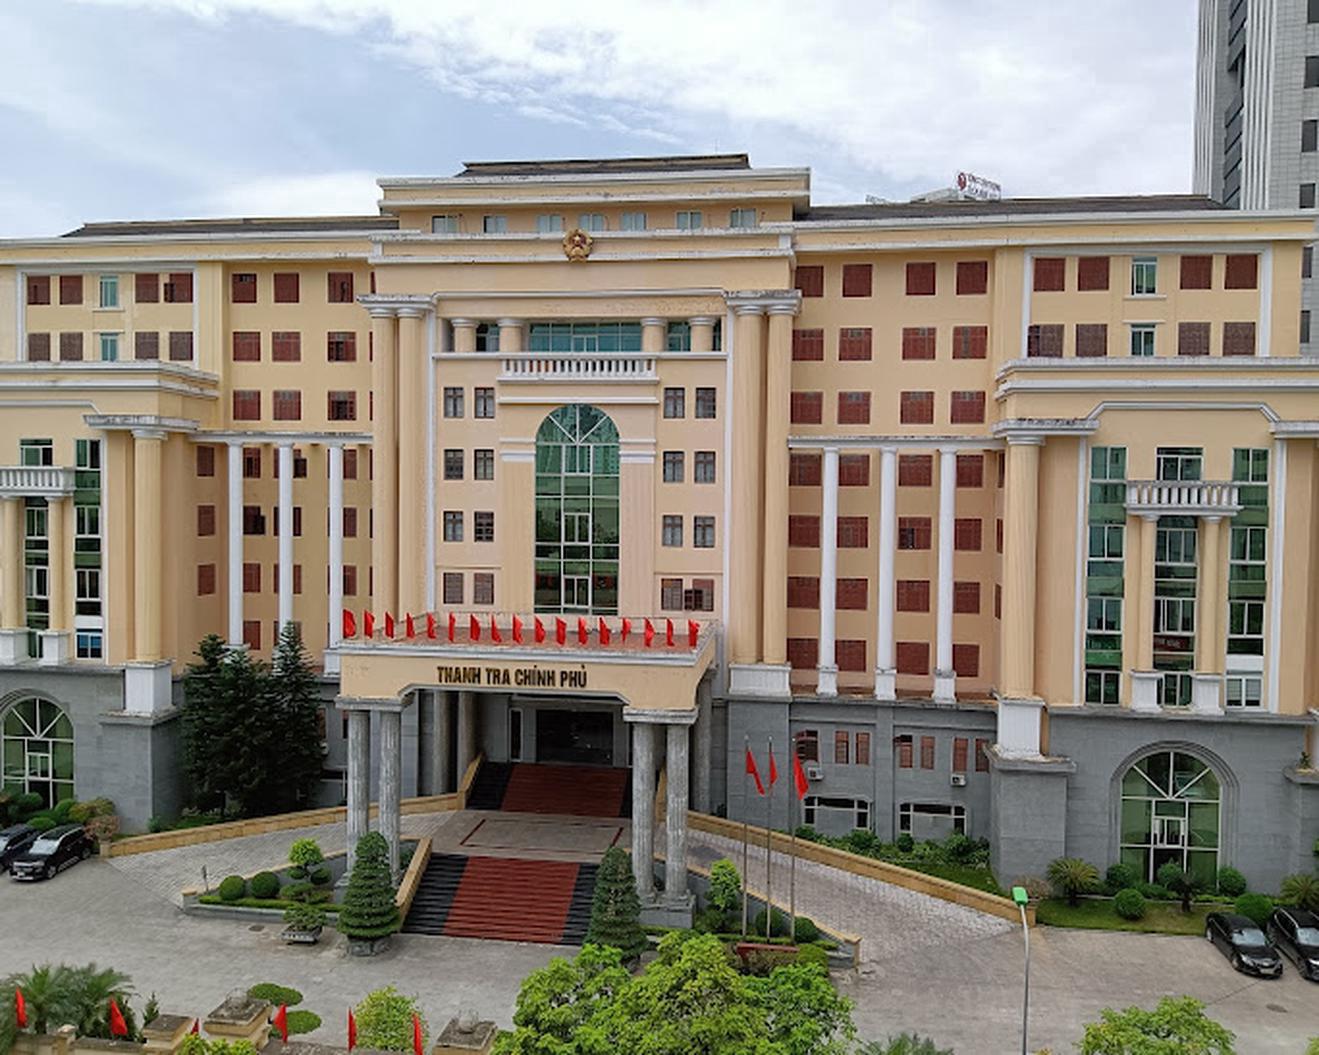
(Thanh tra) - Ngày 19/11, Thanh tra Chính phủ ban hành Kế hoạch số 4362/KH-TTCP nhằm triển khai Bộ chỉ số an ninh, an toàn quốc gia giai đoạn 2026 - 2030, định hướng đến năm 2045 và Chỉ số bảo đảm an ninh mạng. Kế hoạch tập trung hoàn thiện công tác quản lý, bảo vệ hệ thống thông tin, dữ liệu, nâng cao năng lực giám sát và ứng phó sự cố, đáp ứng yêu cầu chuyển đổi số của cơ quan.
Việc đẩy mạnh ứng dụng công nghệ thông tin, phát triển nền tảng số và cơ sở dữ liệu phục vụ quản lý Nhà nước đặt ra yêu cầu ngày càng cao về bảo đảm an ninh mạng, an toàn thông tin. Đối với Thanh tra Chính phủ, yêu cầu này gắn trực tiếp với việc bảo vệ dữ liệu, tài liệu nghiệp vụ và duy trì hoạt động ổn định, liên tục của các hệ thống thông tin.
Trên cơ sở Quyết định số 50/QĐ-TTg ngày 23/3/2026 và Quyết định số 1964/QĐ-TTg ngày 12/10/2026 của Thủ tướng Chính phủ, Thanh tra Chính phủ đã cụ thể hóa các nhiệm vụ triển khai phù hợp với chức năng, phạm vi quản lý và điều kiện thực tiễn của cơ quan.
Kế hoạch xác định triển khai 3 nhóm với 29 tiêu chí thành phần theo phạm vi và điều kiện áp dụng. Trong đó, 2 tiêu chí đánh giá chung áp dụng đối với mọi hệ thống thông tin; 18 tiêu chí đặc thù áp dụng theo điều kiện, phạm vi đối với hệ thống thông tin cấp độ 3 trở lên; 9 tiêu chí thuộc nhóm phục vụ chỉ đạo, điều hành được thực hiện theo đúng quy định.
Một yêu cầu đáng chú ý là việc đánh giá mức độ bảo đảm an ninh mạng phải dựa trên hồ sơ, số liệu và bằng chứng có thể kiểm chứng, không chỉ dừng ở báo cáo mô tả. Các đơn vị phải thực hiện tự đánh giá, xác định những nội dung chưa đáp ứng, nguyên nhân, trách nhiệm và thời hạn khắc phục; đồng thời kiểm tra lại kết quả sau khắc phục.
Cách tiếp cận này hướng tới quản lý an ninh mạng dựa trên rủi ro và kết quả thực tế, giúp nhận diện sớm những điểm yếu, chủ động phòng ngừa nguy cơ và nâng cao hiệu quả bảo vệ hệ thống thông tin.
Để thực hiện mục tiêu đề ra, Kế hoạch xác định 20 nhóm nhiệm vụ, giải pháp, bao quát từ quản lý hệ thống, hạ tầng kỹ thuật, tài sản thông tin đến giám sát, phòng ngừa và xử lý sự cố an ninh mạng.
Trước hết, Thanh tra Chính phủ yêu cầu rà soát, thống kê, phân loại toàn bộ hệ thống thông tin, nền tảng số, phần mềm, hạ tầng, tài sản và cơ sở dữ liệu thuộc phạm vi quản lý; xác định rõ đơn vị chủ quản, vận hành, cấp độ an toàn thông tin và tiêu chí áp dụng. Hồ sơ đề xuất cấp độ, phương án bảo đảm an ninh mạng phải được lập mới, hoàn thiện hoặc cập nhật phù hợp với hiện trạng từng hệ thống.
Cùng với đó, công tác quản lý tài sản phần cứng, phần mềm và tài sản thông tin được đặt ra chặt chẽ hơn. Các đơn vị phải kiểm kê, xác định đơn vị quản lý, mức độ quan trọng của tài sản; kiểm soát việc cài đặt phần mềm, kết nối thiết bị, cấp phát tài khoản và quyền truy cập. Việc khai thác, sao chép, xuất, truyền nhận, chia sẻ dữ liệu phải đúng thẩm quyền, mục đích và phạm vi được phép.
Đặc biệt, đối với dữ liệu nghiệp vụ thanh tra, giải quyết khiếu nại, tố cáo và phòng, chống tham nhũng, kế hoạch yêu cầu chú trọng phân loại, bảo vệ theo mức độ nhạy cảm, yêu cầu bảo vệ bí mật Nhà nước và dữ liệu cá nhân. Quyền truy cập phải gắn với nhiệm vụ được giao, được rà soát và điều chỉnh kịp thời khi có thay đổi về nhân sự hoặc yêu cầu công việc.
Về giải pháp kỹ thuật, các nhiệm vụ tập trung vào cấu hình an toàn phần cứng, phần mềm; quản lý lỗ hổng bảo mật; bảo vệ thư điện tử, trình duyệt web; phòng, chống phần mềm độc hại; quản lý nhật ký và giám sát an ninh mạng. Các hệ thống, cơ sở dữ liệu quan trọng phải có phương án sao lưu, khôi phục và được kiểm tra định kỳ để bảo đảm khả năng phục hồi khi xảy ra sự cố.
Kế hoạch cũng yêu cầu xây dựng, cập nhật phương án ứng phó sự cố an ninh mạng, xác định rõ đầu mối, trách nhiệm phối hợp và quy trình tiếp nhận, phân loại, xử lý, khôi phục. Sau sự cố, các đơn vị phải đánh giá nguyên nhân, tác động và tổ chức khắc phục, hạn chế nguy cơ tái diễn.
Trong tổ chức thực hiện, Văn phòng Thanh tra Chính phủ được giao làm đầu mối tham mưu, hướng dẫn, đôn đốc, kiểm tra và tổng hợp kết quả. Vụ Pháp chế phối hợp rà soát, hoàn thiện các quy chế, quy trình và căn cứ pháp lý liên quan. Ban Quản lý các dự án Chuyển đổi số và đầu tư xây dựng Thanh tra Chính phủ phối hợp tích hợp yêu cầu an ninh mạng trong quá trình triển khai, nghiệm thu và bàn giao các dự án, hệ thống.
Các cục, vụ, đơn vị thuộc Thanh tra Chính phủ có trách nhiệm rà soát hệ thống, tài sản, dữ liệu do mình quản lý, sử dụng; cung cấp thông tin, số liệu và bằng chứng phục vụ đánh giá. Thủ trưởng đơn vị chịu trách nhiệm tổ chức bảo đảm an ninh, an toàn đối với hệ thống và dữ liệu thuộc phạm vi quản lý.
Đối với Báo Thanh tra, kế hoạch yêu cầu bảo vệ hệ thống quản lý, biên tập, xuất bản và đăng tải nội dung trên môi trường mạng; quản lý chặt tài khoản truy cập, tài khoản biên tập, xuất bản; bảo vệ dữ liệu, tài liệu nghiệp vụ và kiểm soát thiết bị, nền tảng phục vụ hoạt động chuyên môn.
Kế hoạch được triển khai theo lộ trình đến năm 2030, định hướng đến năm 2045. Trong giai đoạn 2026 - 2027, trọng tâm là rà soát, thống kê, phân loại hệ thống thông tin, tài sản, dữ liệu và kết nối; đánh giá hiện trạng, xác định tiêu chí áp dụng và xây dựng kế hoạch khắc phục, hoàn thành trước ngày 31/12/2027.
Giai đoạn 2027 - 2028 tập trung hoàn thiện hồ sơ, phương án bảo đảm an ninh mạng, tổ chức triển khai thử nghiệm, đánh giá và cập nhật Chỉ số bảo đảm an ninh mạng; dự kiến sơ kết trong quý II/2028. Năm 2029 tiếp tục khắc phục tồn tại, kiểm tra và đánh giá lại. Đến năm 2030, tổ chức đánh giá tổng thể kết quả thực hiện các nhiệm vụ, tiêu chí thuộc phạm vi áp dụng.
Thanh tra Chính phủ đặt mục tiêu đến năm 2030, 100% hệ thống thông tin thuộc phạm vi quản lý được thống kê, phân loại, rà soát và xác định cấp độ an toàn thông tin theo quy định; 100% hệ thống thuộc diện áp dụng có hồ sơ đề xuất cấp độ, phương án bảo đảm an ninh mạng và hồ sơ bằng chứng được rà soát, cập nhật. Đồng thời, 100% tài sản phần cứng, phần mềm và tài sản thông tin trọng yếu được lập danh mục, xác định đơn vị quản lý và mức độ quan trọng.
Các sự cố an ninh mạng phải được tiếp nhận, ghi nhận, phân loại, xử lý hoặc phối hợp xử lý; các hệ thống, cơ sở dữ liệu quan trọng có phương án sao lưu, phục hồi và được kiểm tra định kỳ. Kết quả thực hiện kế hoạch được theo dõi thông qua chế độ báo cáo hằng năm, kiểm tra và đánh giá bằng hồ sơ, tài liệu chứng minh.
Với việc xác định rõ nhiệm vụ, trách nhiệm và lộ trình thực hiện, Kế hoạch số 4362 tạo cơ sở để Thanh tra Chính phủ tăng cường năng lực bảo vệ hệ thống thông tin, chủ động phòng ngừa rủi ro, bảo đảm an toàn dữ liệu và duy trì hoạt động ổn định trên môi trường số, đáp ứng yêu cầu chuyển đổi số của ngành Thanh tra trong giai đoạn mới.